Adoptamos agentes antes de saber apagarlos: solo el 40% confía en revertir sus fallos, según Veeam
🕒 Publicado en Zendoric: 7 de noviembre de 2026 · 00:30
✨ Generado con IA · cómo se hace
El 88% de las empresas ya usa o prueba agentes de IA, pero solo el 40% confía en aislar y deshacer con precisión un fallo, según Veeam. La brecha no es de modelos, sino de gobierno: quién vigila, quién decide y quién puede frenar.
📚 Para profundizar

La investigación periodística definitiva sobre OpenAI: más de 260 entrevistas, el choque entre seguridad y velocidad, y el intento de despido de Sam A
Como Afiliado de Amazon, Zendoric obtiene ingresos por compras adscritas; el precio no cambia para ti. · todos nuestros libros recomendados →
Por El Ecosistema Startup · 6 de noviembre de 2026.
El 88% de las organizaciones ya usa o está probando agentes de IA. Solo el 40% de los responsables de desplegarlos confía en poder aislar y revertir con precisión un fallo de esa tecnología. Son datos del informe Data and AI Trust Gap de Veeam, empresa de protección de datos, presentado en VeeamON London.
Veeam encuestó a 600 ejecutivos senior (CEO, CIO, CISO y CDO) de servicios financieros, salud, manufactura, retail y tecnología en Norteamérica, Europa y Asia-Pacífico. El trabajo de campo se hizo entre el 16 de marzo y el 6 de abril de 2026, según la cobertura citada por el medio. Conviene recordar que Veeam vende soluciones en este terreno, así que el estudio sirve también a su interés comercial.
Otros datos del informe, atribuidos a Veeam: solo el 7% se considera realmente preparado para la IA y el 95% dice que los problemas con sus datos ya han frenado su avance. Solo el 28% se ve capaz de detectar sistemas de IA operando fuera de los parámetros aprobados.
La visibilidad es peor cuando se pregunta por casos concretos. Entre quienes ya usan IA, el 29% sabe a qué sistemas accedió un agente, el 25% qué acciones ejecutó, el 24% qué decisiones influyó y el 22% qué datos utilizó.
El hallazgo más llamativo es organizativo. Según Veeam, donde el CISO (responsable de seguridad de la información) es dueño del riesgo de los agentes, hay un 24% más de probabilidad de detectar comportamiento anómalo. Donde la responsabilidad se reparte entre varios equipos, un 47% menos. Son diferencias relativas entre grupos de encuestados, no un experimento controlado, y no prueban causalidad.
También hay una grieta en la cúpula: el 65% de los CEO cree que su empresa tiene un inventario completo de IA, frente al 48% de los líderes técnicos.
Para responder, Veeam presenta Agent Commander, que se articula en tres capacidades: detectar qué agentes existen y cuándo se desvían, proteger con controles y límites de acceso, y deshacer, es decir, recuperar datos limpios tras un incidente. Es una propuesta de la compañía, y el artículo no aporta pruebas independientes de su eficacia.
Como contexto, la fuente recoge que Gartner proyecta que más del 40% de los proyectos de IA agéntica se cancelarán antes de que acabe 2027, por costes, falta de claridad de valor o controles de riesgo insuficientes. Además, el 61% de los encuestados dice que el EU AI Act (el reglamento europeo de IA) influyó en sus inversiones, y el 47% señala que mantener rastros de auditoría de las decisiones de IA es su mayor preocupación de cumplimiento.
**Nuestra lectura.** La tesis es sencilla: el cuello de botella de la IA agéntica ya no es la capacidad del modelo, sino la capacidad de la organización para responder de él. Un agente es software con permisos que actúa rápido. Si nadie sabe qué tocó, el problema no es de inteligencia, es de operaciones, y se parece más a la gestión de copias de seguridad y accesos que a la filosofía de la IA.
Este dato encaja con una tesis que venimos defendiendo: el perímetro real de la IA agéntica son las identidades y credenciales no humanas. Un agente que corre sobre cuentas compartidas es imposible de rastrear o de contener con limpieza. Dar a cada agente su propia identidad, permisos acotados y un responsable con nombre es, probablemente, la medida más rentable que puede tomar hoy una empresa.
La parte organizativa merece cautela, pero apunta en una dirección razonable. Detectar una desviación exige una definición de lo normal, un único lugar donde aterricen las señales y alguien con autoridad para pausar un agente sin esperar a un comité. Un reparto difuso de responsabilidades falla justo en esos tres puntos.
Quién gana y quién pierde: ganan las empresas que traten la reversibilidad como requisito de diseño antes de escalar, y los proveedores de gobierno y recuperación de datos, que tienen aquí un mercado natural. Pierden las que despliegan un segundo y un tercer agente sin haber resuelto el primero, y probablemente buena parte de ese 40% de proyectos que Gartner prevé cancelados.
A corto plazo, la transición será desordenada: incidentes con agentes, auditorías incómodas y regulación que llegará empujada por los fallos. Pero esa fricción es sana. A largo plazo, la promesa de agentes que liberen a las personas de trabajo rutinario solo será creíble si sabemos pararlos y deshacer sus errores. La confianza no se declara, se construye con infraestructura, y la abundancia que anticipamos depende de ello.
Una prueba práctica para cualquier equipo: ¿puede responder, en cinco minutos, qué sistemas tocó un agente, qué acciones ejecutó, qué datos usó y quién puede apagarlo? Si no, ahí está su próxima prioridad.
📚 Para profundizar

El cofundador de DeepMind sobre el dilema de contener tecnologías que no quieren ser contenidas.
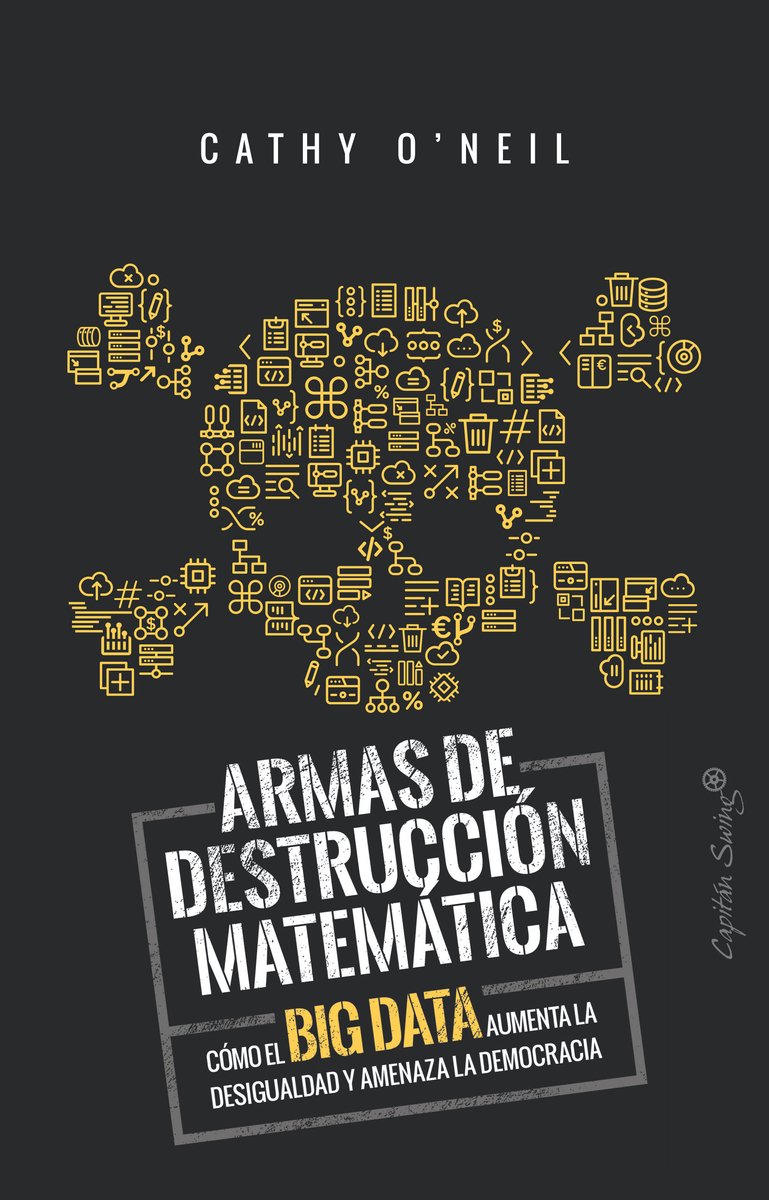
Cómo los algoritmos opacos deciden quién consigue crédito, empleo o libertad condicional — y por qué suelen castigar a los mismos.
Como Afiliado de Amazon, Zendoric obtiene ingresos por compras adscritas; el precio no cambia para ti. · todos nuestros libros recomendados →
🔗 Relacionadas en Zendoric
- La pasarela de CData para agentes de IA apunta al verdadero cuello de botella: la confianza, no el modelo · 2026-10-03
- MCP, la 'fontanería' que conecta la IA con tus apps, corrige un fallo de diseño para escalar a millones de usuarios · 2026-07-21
- La batalla secreta de Trump contra la IA china: ¿bloqueo a los modelos abiertos que beneficiaría a OpenAI y Anthropic? · 2026-07-22