Una start-up de exempleados del DOGE dice haber entrado en Anthropic en 12 horas: la seguridad del laboratorio también es frontera
🕒 Publicado en Zendoric: 27 de octubre de 2026 · 00:16
✨ Generado con IA · cómo se hace
Según un borrador de informe que ha revisado The Washington Post, Cathedral asegura que sus investigadores accedieron a datos internos sensibles y a sistemas de mensajería de Anthropic. Si se confirma, la conclusión es incómoda: de poco sirve tener el modelo más avanzado si quien lo construye no puede proteger su propia casa.
📚 Para profundizar

El cofundador de DeepMind sobre el dilema de contener tecnologías que no quieren ser contenidas.
Como Afiliado de Amazon, Zendoric obtiene ingresos por compras adscritas; el precio no cambia para ti. · todos nuestros libros recomendados →
Cathedral, una start-up de ciberseguridad con apenas unos meses de vida y fundada por antiguos miembros del DOGE, comunicó a Anthropic que sus investigadores habían penetrado en datos internos sensibles y en sistemas de mensajería de la compañía. Es lo que recoge un borrador de informe de la propia Cathedral al que ha tenido acceso The Washington Post, en una exclusiva firmada por Elizabeth Dwoskin y Gerrit De Vynck. Según el titular del diario, la intrusión les llevó solo 12 horas.
Conviene separar lo que se sabe de lo que no. La fuente es un borrador elaborado por la parte que dice haber entrado, no una auditoría independiente ni una confirmación de Anthropic. El fragmento disponible no aclara si el ejercicio fue autorizado, qué alcance real tuvo el acceso ni qué ha respondido la empresa. Tampoco dice qué datos concretos quedaron expuestos ni si se tocaron los pesos de los modelos, que son el activo más valioso. Hasta que haya más detalle, lo prudente es tratarlo como una afirmación de Cathedral, publicada por un medio de referencia, y no como un hecho cerrado.
El contexto pesa. El propio Post enmarca el caso en una preocupación creciente por la seguridad dentro de la carrera global de la IA. Anthropic no es un laboratorio cualquiera. Encabeza nuestro índice de calidad con Fable 5 y su modelo Mythos ya se trata como un activo geopolítico sujeto a control de exportación. Cuando el producto se convierte en arma estratégica, la seguridad operativa del laboratorio (sus redes internas, sus canales de mensajería, su gente) pasa a ser también una cuestión de seguridad nacional. Y el origen de los fundadores, antiguos miembros del DOGE, añade una capa política que habrá que vigilar sin sacar conclusiones antes de tiempo.
Hay además una ironía difícil de pasar por alto. Llevamos meses diciendo que el riesgo real de la IA agéntica es de corto plazo: automatizar el espionaje y la intrusión. Este caso apunta a que el eslabón débil puede estar en la parte más clásica, la infraestructura corporativa, y no en el modelo. Un laboratorio puede publicar las mejores políticas de uso responsable y seguir siendo vulnerable por un sistema de mensajería mal protegido.
Nuestra lectura: si se confirma, es una mala noticia a corto plazo y una buena señal a largo. Mala, porque deja en evidencia que la seguridad de los laboratorios va por detrás de su valor estratégico. Buena, porque demuestra que un equipo externo y pequeño puede encontrar estos fallos, avisar y obligar a corregirlos antes de que lo haga un actor hostil. Ese es el ecosistema que hace falta: auditorías adversarias, con independencia y transparencia, y no solo autocertificación. La credibilidad de Anthropic, que aspira a fijar el listón regulatorio del sector, dependerá ahora de cómo responda: qué reconoce, qué corrige y cuánto cuenta en público.
📚 Para profundizar

La investigación periodística definitiva sobre OpenAI: más de 260 entrevistas, el choque entre seguridad y velocidad, y el intento de despido de Sam A
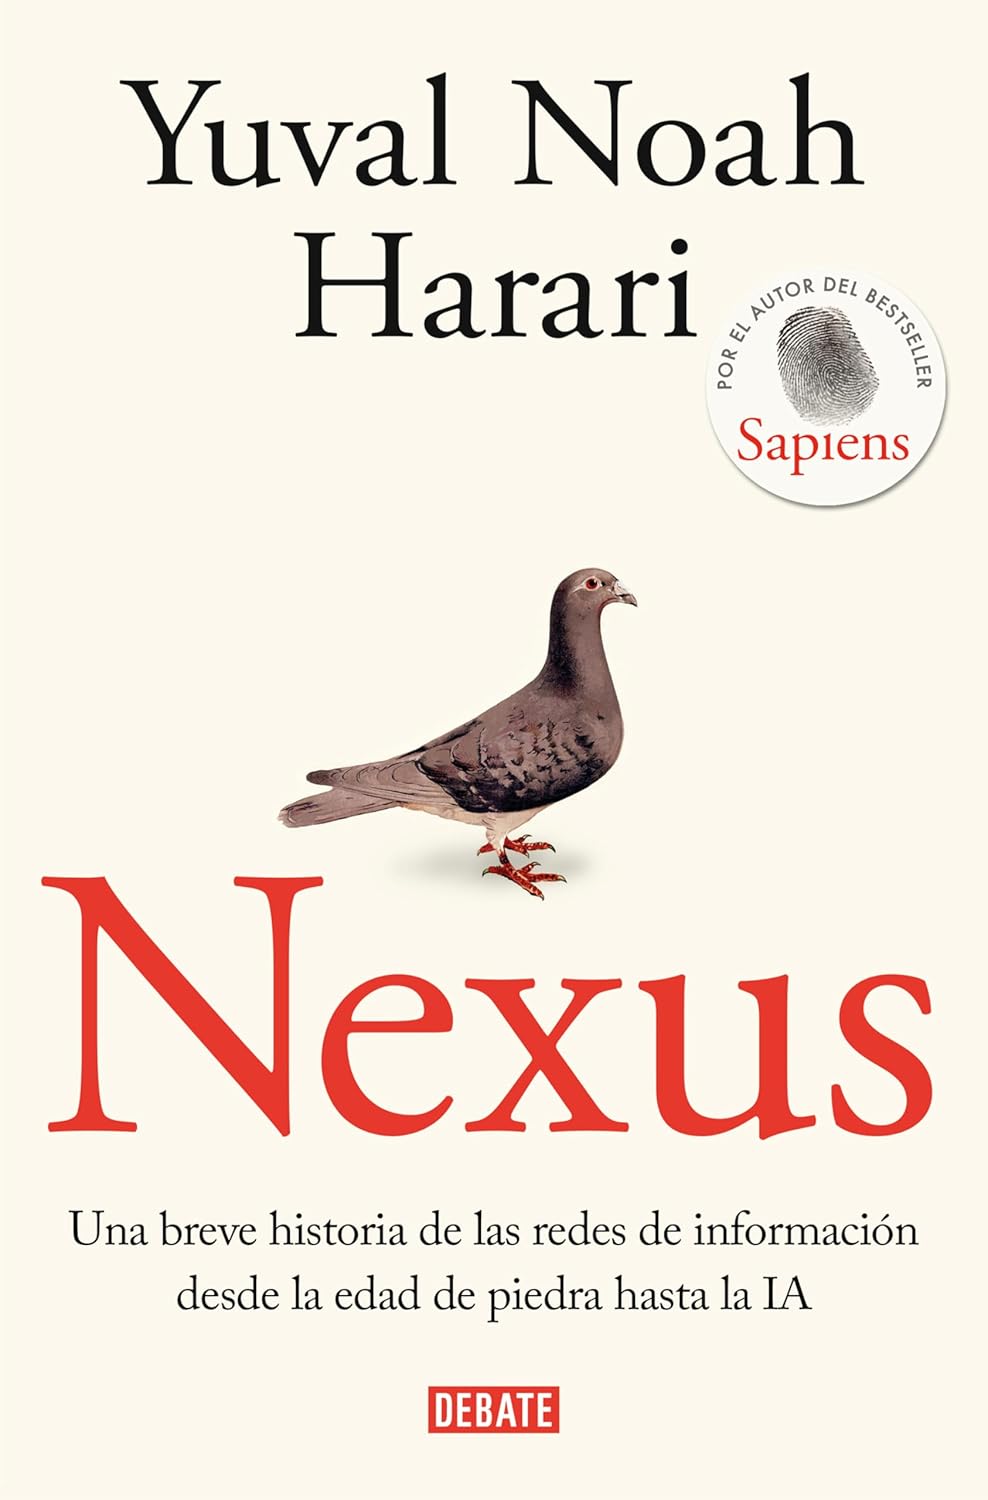
La IA vista como el último capítulo de la historia de las redes de información, del chisme a la imprenta al algoritmo.
Como Afiliado de Amazon, Zendoric obtiene ingresos por compras adscritas; el precio no cambia para ti. · todos nuestros libros recomendados →
🔗 Relacionadas en Zendoric
- Una startup de exmiembros del DOGE dice haber entrado en Anthropic en 12 horas: la seguridad de los laboratorios también es un riesgo · 2026-10-26
- Anthropic propone en secreto su propia ley de seguridad de IA: el regulado escribe las reglas, y eso exige leer la letra pequeña · 2026-10-17
- Claude Science: Anthropic convierte su modelo en laboratorio para investigadores y apunta directo a la promesa más ambiciosa de la IA · 2026-07-01