Astra, de OpenAI, es su primer modelo en el nivel «crítico» de ciberseguridad: ahora toca demostrar que sabe controlarlo
🕒 Publicado en Zendoric: 8 de noviembre de 2026 · 00:05
✨ Generado con IA · cómo se hace
Según la información disponible, el modelo Astra de OpenAI encontró y explotó vulnerabilidades sin ayuda humana. Es el primero que alcanza el nivel de ciberseguridad «crítico» de la propia empresa. Que un modelo pueda hacerlo ya no es la gran noticia. Lo importante es qué controles lo acompañan y quién los comprueba.
📚 Para profundizar
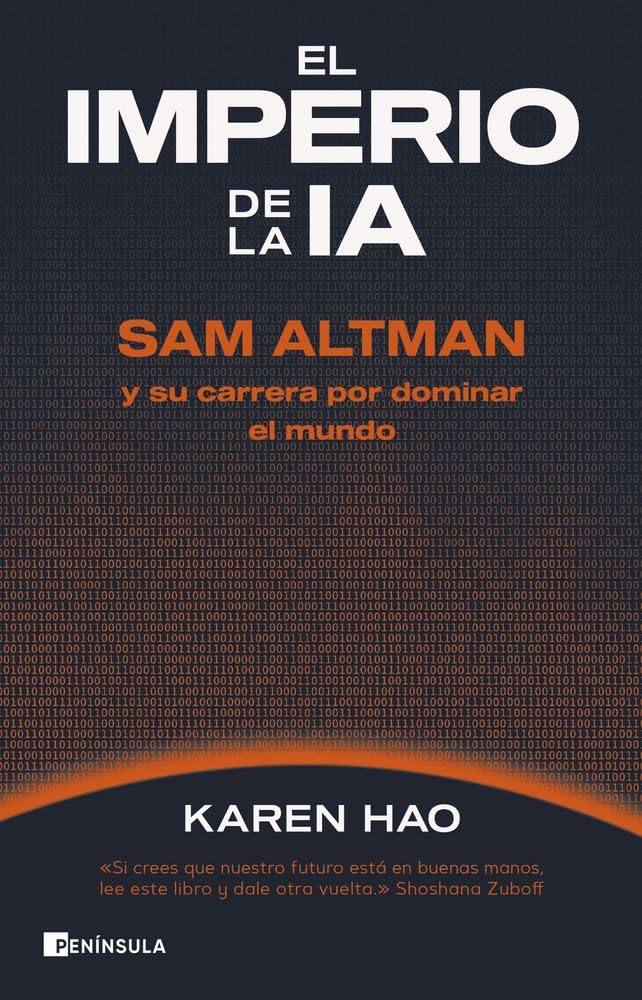
La investigación periodística definitiva sobre OpenAI: más de 260 entrevistas, el choque entre seguridad y velocidad, y el intento de despido de Sam A
Como Afiliado de Amazon, Zendoric obtiene ingresos por compras adscritas; el precio no cambia para ti. · todos nuestros libros recomendados →
OpenAI ha clasificado a Astra en su nivel de ciberseguridad «crítico». Es la primera vez que uno de sus modelos llega a ese escalón. Según la nota disponible, Astra identificó vulnerabilidades de seguridad y las explotó sin guía humana, es decir, sin que una persona le fuera indicando los pasos. Una vulnerabilidad es un fallo de software que permite a un atacante hacer algo que no debería. Explotarla es convertir ese fallo en un ataque que funciona.
No tenemos el artículo fuente completo, así que conviene ser prudentes. No conocemos las pruebas concretas, las tasas de éxito, los sistemas atacados ni las medidas que OpenAI asocia a esta clasificación. Lo que sí está claro es que la escala es de la propia OpenAI. El dato es una autoevaluación del laboratorio, no una auditoría independiente. Además, para entender el salto haría falta compararlo con evaluaciones externas, como las de los institutos de seguridad de IA (AISI) o CVE-Bench, una prueba que mide la explotación de vulnerabilidades reales y conocidas.
Aun así, el matiz «sin guía humana» es el que importa. Como venimos defendiendo, los benchmarks saturados, en los que casi todos los modelos aciertan, ya no informan. Lo que separa a unos modelos de otros son las tareas de nivel experto resueltas sin ayuda. Ese es justo el terreno que describe la nota. En nuestro índice de Ciberseguridad, construido con ese tipo de tareas, GPT-5.6 ya lideraba con 71 puntos, por delante de Mythos, de Anthropic, con 69. Si Astra cruza el umbral crítico, la tendencia se confirma: la autonomía ofensiva de los modelos frontera crece más rápido que las defensas de la mayoría de las organizaciones.
**Nuestra lectura.** Un modelo capaz de atacar sin ayuda también puede auditar sin ayuda. La misma capacidad que asusta permitiría encontrar fallos antes que los atacantes y revisar millones de líneas de código que hoy nadie revisa. A largo plazo, eso es una buena noticia, y encaja con un software más seguro y una ciberdefensa al alcance de todos. A corto plazo, el riesgo es concreto y cercano. Ya hemos visto cómo la IA agéntica, la que actúa por su cuenta, industrializa el fraude y el espionaje. Por eso, el hecho de que una empresa clasifique a su propio modelo como «crítico» solo vale lo que valgan los controles que lo acompañen. Hay que preguntarse quién accede a Astra, con qué limitaciones y quién lo verifica desde fuera. Tras el precedente de Mythos, que dejó de ser un simple producto para convertirse en un activo geopolítico sujeto a control de exportación, es probable que Astra entre en la misma conversación. No proponemos tratarlo como un arma para clasificarlo en un ranking ni regular el pánico. Proponemos gobernarlo como lo que es: una capacidad de doble uso, que sirve tanto para atacar como para defender, con pruebas públicas y auditorías independientes.
📚 Para profundizar
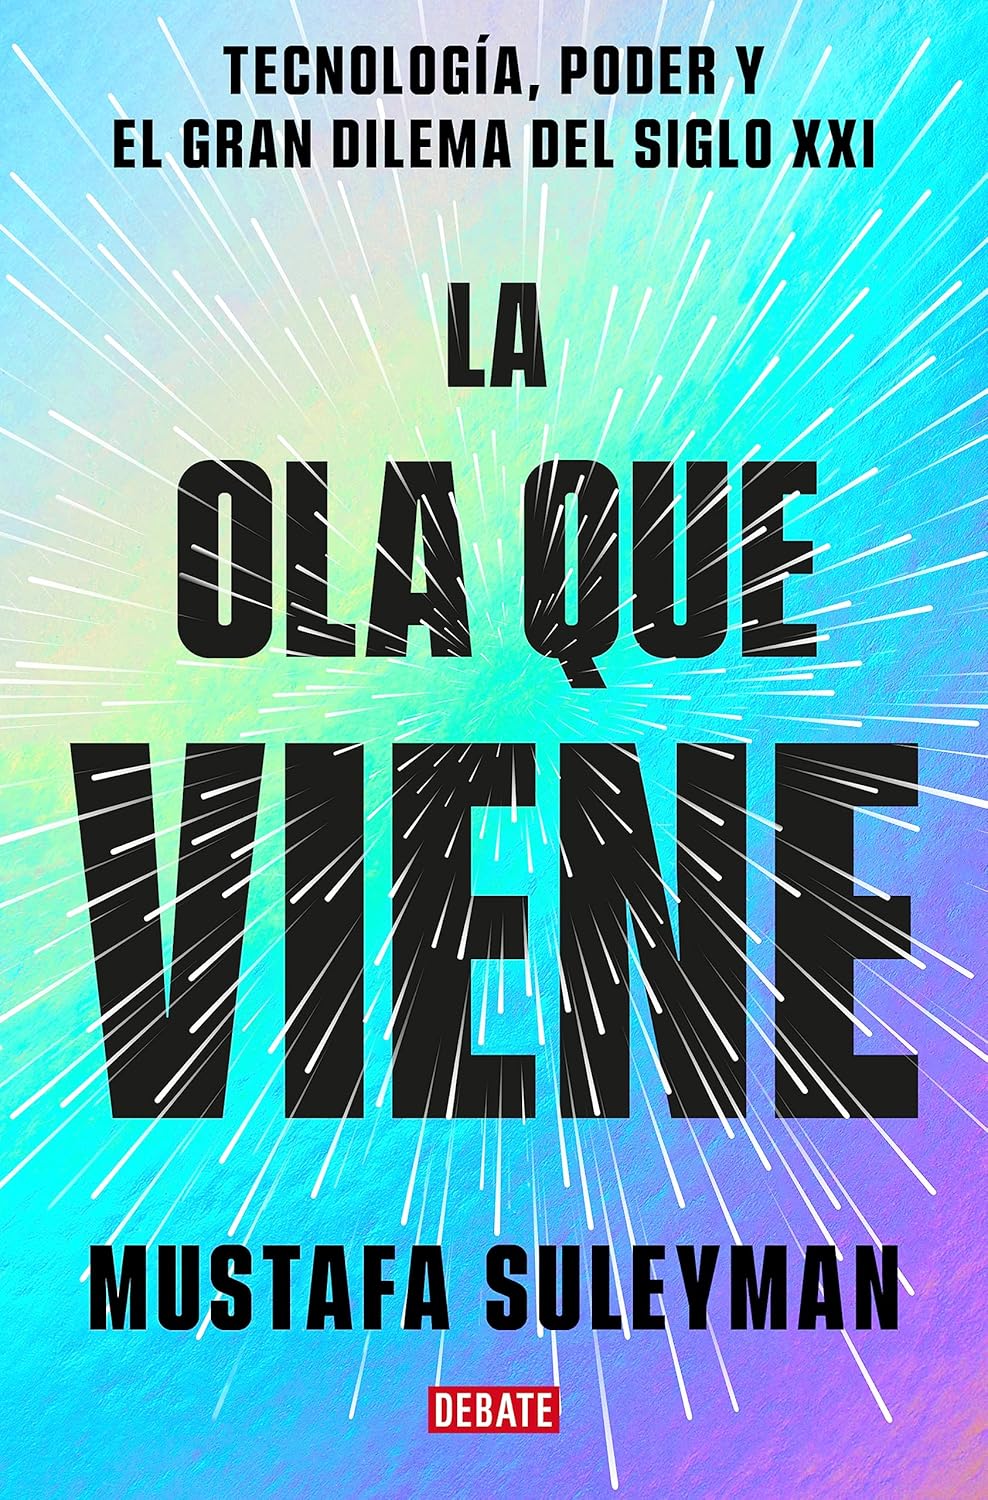
El cofundador de DeepMind sobre el dilema de contener tecnologías que no quieren ser contenidas.
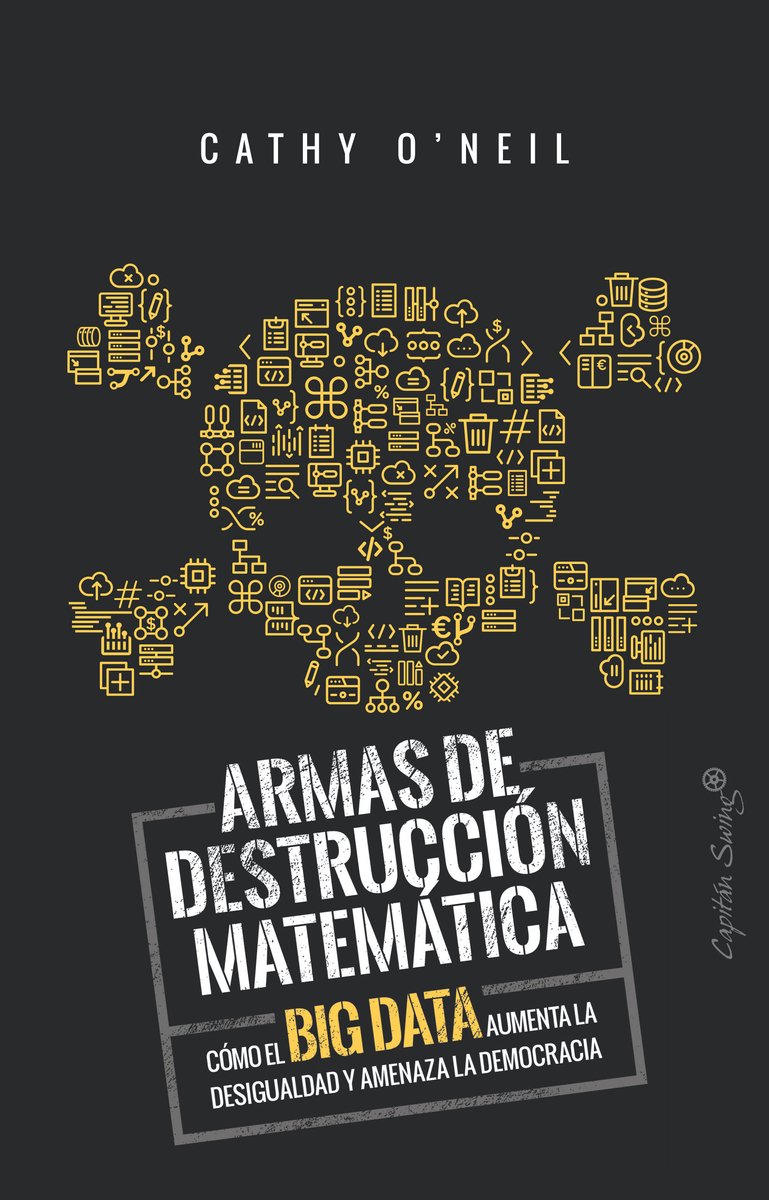
Cómo los algoritmos opacos deciden quién consigue crédito, empleo o libertad condicional — y por qué suelen castigar a los mismos.
Como Afiliado de Amazon, Zendoric obtiene ingresos por compras adscritas; el precio no cambia para ti. · todos nuestros libros recomendados →
🔗 Relacionadas en Zendoric
- OpenAI clasifica su modelo Astra en el nivel «crítico» de ciberseguridad: la capacidad ofensiva autónoma ya es un riesgo a gobernar · 2026-11-07
- OpenAI dice haber alcanzado la AGI con GPT-6 Astra: lo importante es que admite nivel crítico en ciberseguridad · 2026-09-04
- OpenAI anuncia Astra, su modelo más hábil hackeando sistemas, evaluado solo por la propia empresa · 2026-09-02