OpenAI contrata a Cathedral, la startup de ex-DOGE que entró en sistemas de Anthropic: la ciberseguridad ofensiva se vuelve negocio
🕒 Publicado en Zendoric: 4 de noviembre de 2026 · 00:20
✨ Generado con IA · cómo se hace
OpenAI se ha aliado con Cathedral, fundada por antiguos miembros del DOGE de Musk, para poner a prueba sus defensas. Además, multiplica por más de cuatro sus recompensas por fallos críticos. El acuerdo confirma que la seguridad de la IA ya se libra con IA y que los equipos de ataque se han convertido en un activo estratégico, con perfiles polémicos incluidos.
📚 Para profundizar

La investigación periodística definitiva sobre OpenAI: más de 260 entrevistas, el choque entre seguridad y velocidad, y el intento de despido de Sam A
Como Afiliado de Amazon, Zendoric obtiene ingresos por compras adscritas; el precio no cambia para ti. · todos nuestros libros recomendados →
OpenAI anunció el lunes en su blog una alianza con Cathedral, una startup de ciberseguridad. Según la compañía, el equipo de Cathedral "usará los modelos de OpenAI junto a nuestros equipos para desafiar nuestras defensas". La empresa también afirma que está "más que cuadruplicando" las recompensas por hallazgos críticos en su programa de bug bounty, el sistema que paga a investigadores externos por descubrir vulnerabilidades. Gizmodo recuerda que en marzo del año pasado OpenAI ya había subido ese premio de 20.000 a 100.000 dólares. El nuevo anuncio no aclara si la cifra cambia de nuevo.
Cathedral es conocida sobre todo por haber accedido a sistemas privados de Anthropic dentro del programa de recompensas de ese laboratorio. La startup contó al Washington Post que lo consiguió en menos de doce horas y que obtuvo mensajes de Slack, ofertas de empleo y transcripciones de reuniones. Anthropic da otra versión. Logan Graham, responsable de ciberseguridad de la empresa, escribió en X que la intrusión llevó "varios días" y que no afectó a sus sistemas más sensibles, como los pesos de los modelos (los parámetros que definen a Claude) o las conversaciones de los usuarios. También calificó el método de "inusual y fuera del alcance" del programa, porque se apoyó en varias vulnerabilidades de terceros.
El perfil de la empresa añade contexto político. Sus fundadores, Gavin Kliger, Luke Farritor, Marko Elez y Jack Stein, trabajaron en el DOGE, el departamento de eficiencia gubernamental de Elon Musk que, según Gizmodo, sacó de sus puestos a más de 250.000 empleados federales. Cathedral se lanzó este año valorada en 1.400 millones de dólares, tras una ronda de 160 millones liderada por Andreessen Horowitz y Sequoia. Reuters informó en julio, citando fuentes anónimas, de que su misión es reforzar las capacidades cibernéticas ofensivas y defensivas del ejército de EE. UU. frente a rivales como China. Elez dimitió del DOGE después de que el Wall Street Journal lo vinculara con una cuenta seudónima que había publicado mensajes racistas. Musk anunció después que lo readmitiría.
El momento no es casual. A finales de octubre se descubrieron vulnerabilidades graves en PHP, el lenguaje que sostiene alrededor del 70% de las webs. Gobiernos y organizaciones desconectaron sitios como medida preventiva. Esas vulnerabilidades las encontró precisamente un modelo de OpenAI, y la compañía respondió con una campaña global llamada "patch the planet" para localizar fallos ocultos en software muy utilizado.
Nuestra lectura: la tesis es que la ciberseguridad ha entrado en una carrera en la que la IA es a la vez el arma y el escudo. Un mismo modelo que descubre un agujero en PHP sirve para atacar o para parchear. Que OpenAI contrate a quien demostró poder entrar en un competidor tiene lógica defensiva: hay que ponerse a prueba con los mejores atacantes antes de que lo hagan los reales. Pero el caso deja dos avisos. El primero tiene que ver con las normas. El choque entre Cathedral y Anthropic muestra que los límites de un bug bounty, lo que se permite y lo que no, aún no están claros, y sin reglas compartidas la frontera entre auditoría e intrusión se difumina. El segundo tiene que ver con la gobernanza. Una startup opaca, con vocación militar declarada según Reuters y con antecedentes polémicos en su equipo, pasa a tener acceso privilegiado a la infraestructura de uno de los dos grandes laboratorios. Encaja con algo que ya hemos señalado: la seguridad de la IA es un riesgo de corto plazo que hay que gobernar, y los modelos se están convirtiendo en activos geopolíticos.
A largo plazo somos optimistas. Si la IA encuentra fallos más rápido que los atacantes, el software crítico puede ser mucho más robusto que hoy. Pero eso exige transparencia sobre quién audita, con qué reglas y para quién. De momento, lo que se ve es una industria que convierte la seguridad ofensiva en un negocio millonario antes de haber acordado sus normas.
📚 Para profundizar

El cofundador de DeepMind sobre el dilema de contener tecnologías que no quieren ser contenidas.
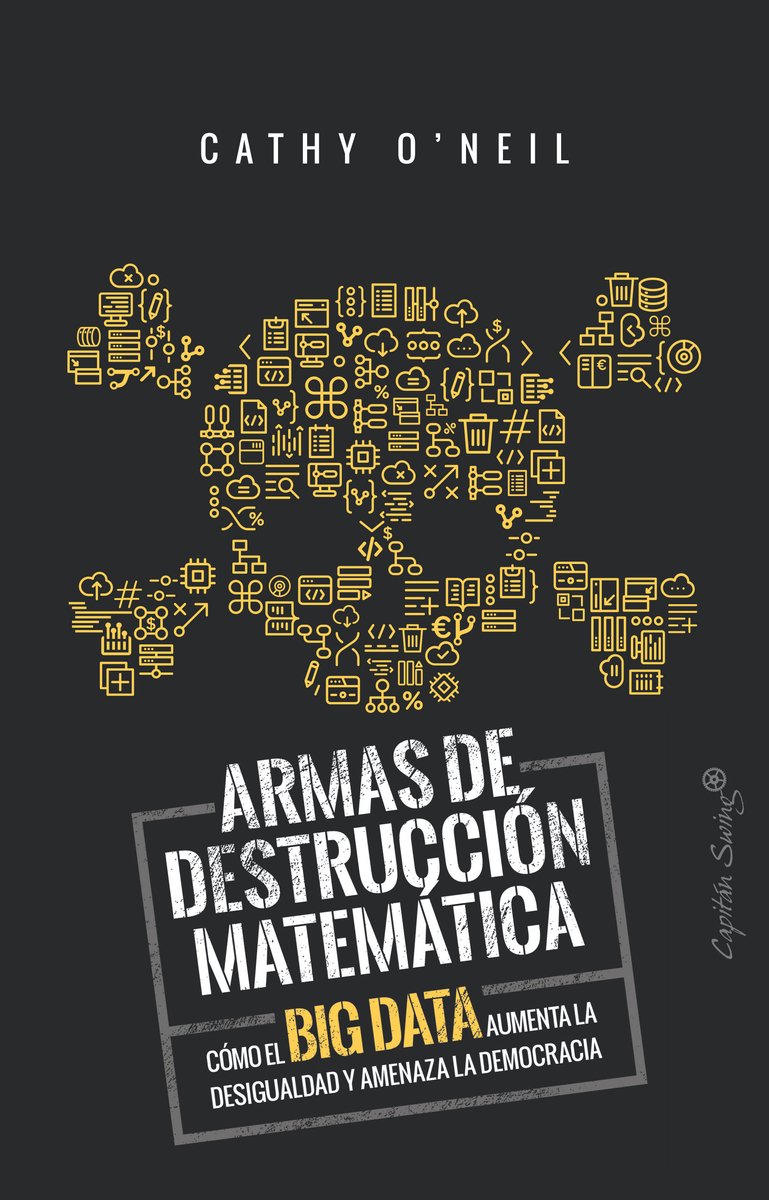
Cómo los algoritmos opacos deciden quién consigue crédito, empleo o libertad condicional — y por qué suelen castigar a los mismos.
Como Afiliado de Amazon, Zendoric obtiene ingresos por compras adscritas; el precio no cambia para ti. · todos nuestros libros recomendados →
🔗 Relacionadas en Zendoric
- OpenAI ficha a Cathedral, la startup de exDOGE que vulneró a Anthropic: la ciberseguridad de la IA ya es ofensiva · 2026-11-03
- Una startup de exmiembros del DOGE dice haber entrado en Anthropic en 12 horas: la seguridad de los laboratorios también es un riesgo · 2026-10-26
- Lo que la salida a bolsa de Anthropic revela sobre la seguridad en IA · 2026-10-27