Un Show HN plantea agentes de IA que corren enteros en el navegador, sin servidor ni contenedores
🕒 Publicado en Zendoric: 4 de septiembre de 2026 · 09:12
✨ Generado con IA · cómo se hace
Un desarrollador independiente lanza buttercup.sh, un curso semanal y gratuito para construir agentes de IA en JavaScript puro que se ejecutan dentro del navegador, sin backend. La promesa de infraestructura casi gratuita choca con un problema conocido: las claves API viven en el cliente.
📚 Para profundizar

La investigación periodística definitiva sobre OpenAI: más de 260 entrevistas, el choque entre seguridad y velocidad, y el intento de despido de Sam A
Como Afiliado de Amazon, Zendoric obtiene ingresos por compras adscritas; el precio no cambia para ti. · todos nuestros libros recomendados →
Por Zendoric · 4 de septiembre de 2026.
Un desarrollador anónimo ha publicado en Hacker News "Show HN: Building AI agents client-side JavaScript", la presentación de buttercup.sh: un curso gratuito, semanal, que enseña a construir agentes de inteligencia artificial que se ejecutan enteramente dentro del navegador, en JavaScript vanilla, sin servidor intermedio. Según describe el propio autor, el proyecto arranca a mediados de septiembre de 2026 y cubrirá, semana a semana, el bucle de function calling (el mecanismo por el que un modelo pide ejecutar una herramienta externa y recibe el resultado) en el runtime del navegador, captura de pantalla del propio viewport para dar visión al agente, conexión con agentes remotos y coordinación de varios subagentes sin bloquear el hilo de la interfaz. Todo el código es abierto y no requiere instalación: se ejecuta pegando una clave de API en la propia página.
La arquitectura es el argumento central. La inmensa mayoría de los sistemas de agentes actuales —desde los frameworks de encadenamiento hasta las implementaciones caseras que corren en producción— sitúan el bucle del agente en un servidor Python dentro de contenedores, con una capa intermedia que gestiona las llamadas al modelo y a las herramientas. Buttercup.sh invierte esa lógica: el bucle vive en la pestaña del usuario. El tráfico hacia el modelo sale directamente del navegador al proveedor elegido —Anthropic, OpenAI, xAI, Google, OpenRouter o cualquier endpoint compatible con OpenAI—, sin proxy propio de por medio. Para quien quiera prescindir de proveedores externos, el sistema admite Ollama o vLLM en local, y WebLLM para ejecutar modelos embebidos directamente en el propio navegador.
El atractivo es evidente: sin servidor que mantener, sin factura de infraestructura por cada llamada intermedia, y con la posibilidad de operar completamente offline si el modelo corre en la máquina del usuario. Es la misma lógica que ha impulsado proyectos como transformers.js o MLC en los últimos años: mover cómputo e inferencia del centro de datos al dispositivo del usuario abarata drásticamente el coste marginal de experimentar con IA y reduce la dependencia de quien opera el servidor. Para un desarrollador individual o un equipo pequeño, eliminar esa capa de orquestación es eliminar buena parte de la fricción para empezar.
Pero el propio diseño reconoce, en letra pequeña, el precio de esa comodidad: la clave de API se guarda en el almacenamiento local del navegador (localStorage), y ese almacenamiento es legible por cualquier script que logre ejecutarse en ese mismo origen. El propio sitio lo advierte: conviene usar una clave con permisos acotados y que se pueda revocar sin dolor. No es un detalle menor. Un agente que además puede fotografiar y manejar una vista previa en un iframe —hacer clic, escribir, desplazarse— y enviar capturas de vuelta al modelo, amplía la superficie de lo que puede salir mal si ese navegador queda comprometido: ya no se trata solo de una clave filtrada, sino de un agente con capacidad de actuar sobre lo que ve.
Es un patrón que hemos visto repetirse en el ecosistema agéntico de este año: cada capa de autonomía que se le da a un agente —navegar, ejecutar herramientas, coordinar subagentes— solo es tan segura como el punto más débil de la cadena de permisos que la sostiene. Cuando ese punto débil es el almacenamiento de un navegador compartido con cualquier script que consiga colarse, el control deja de ser una decisión de diseño consciente y pasa a depender de la higiene de cada usuario. No es un fallo exclusivo de este proyecto —es el trade-off inherente a mover la orquestación fuera de un backend controlado—, pero conviene nombrarlo con la misma claridad con la que se anuncia el ahorro de infraestructura.
Conviene también dimensionar el alcance real de la noticia: se trata de un proyecto individual, de código abierto, presentado en Hacker News con una acogida modesta —un punto y un comentario en el momento de escribir esto—. No es una plataforma con tracción ni un anuncio de una empresa establecida; es la propuesta de un desarrollador que quiere documentar, en público y semana a semana, hasta dónde se puede llevar un agente sin backend. Su valor no está en el impacto inmediato, sino en que ilustra —con código real y ejecutable en cualquier pestaña— una tendencia de fondo: la construcción de agentes se está abaratando y descentralizando al mismo ritmo que los modelos que los alimentan. Esa es, en última instancia, la misma fuerza democratizadora que empuja al software libre y a los modelos abiertos: cuantas menos piezas de infraestructura cerrada hagan falta para construir algo útil con IA, más gente puede intentarlo. El reto, aquí como en el resto del ecosistema agéntico, será que esa apertura no se pague por adelantado en seguridad.
📚 Para profundizar
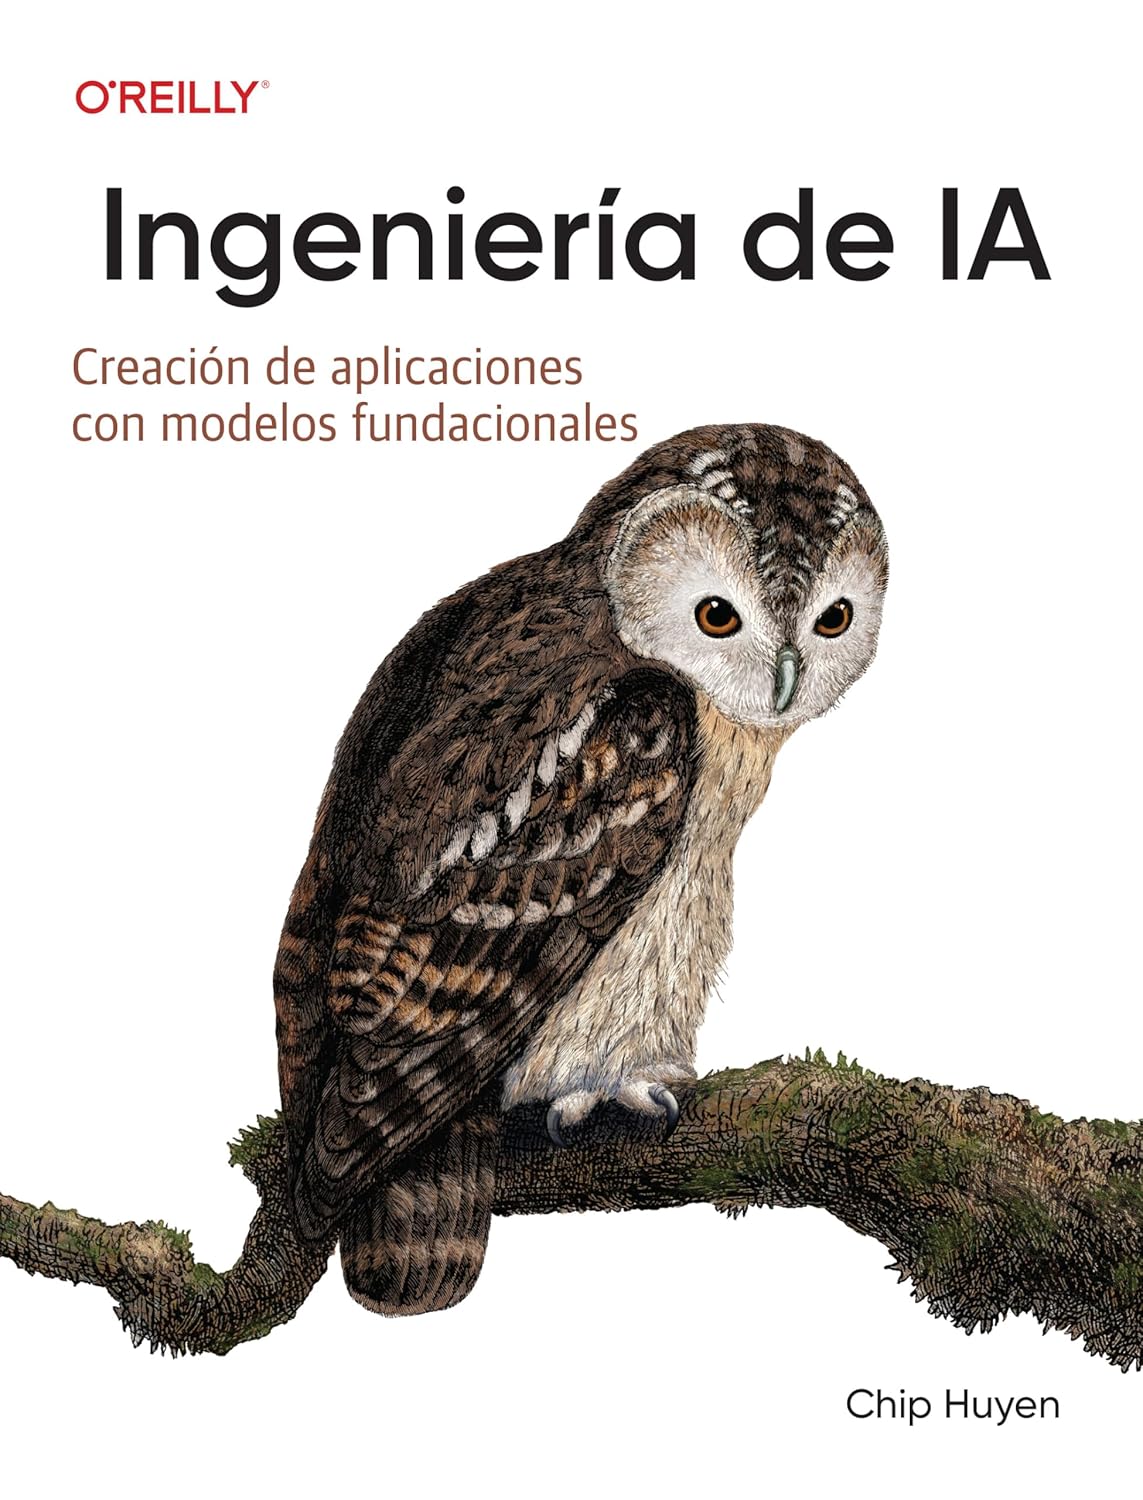
El manual de referencia para construir productos sobre modelos de IA: prompts, RAG, fine-tuning, agentes, evaluación y despliegue.
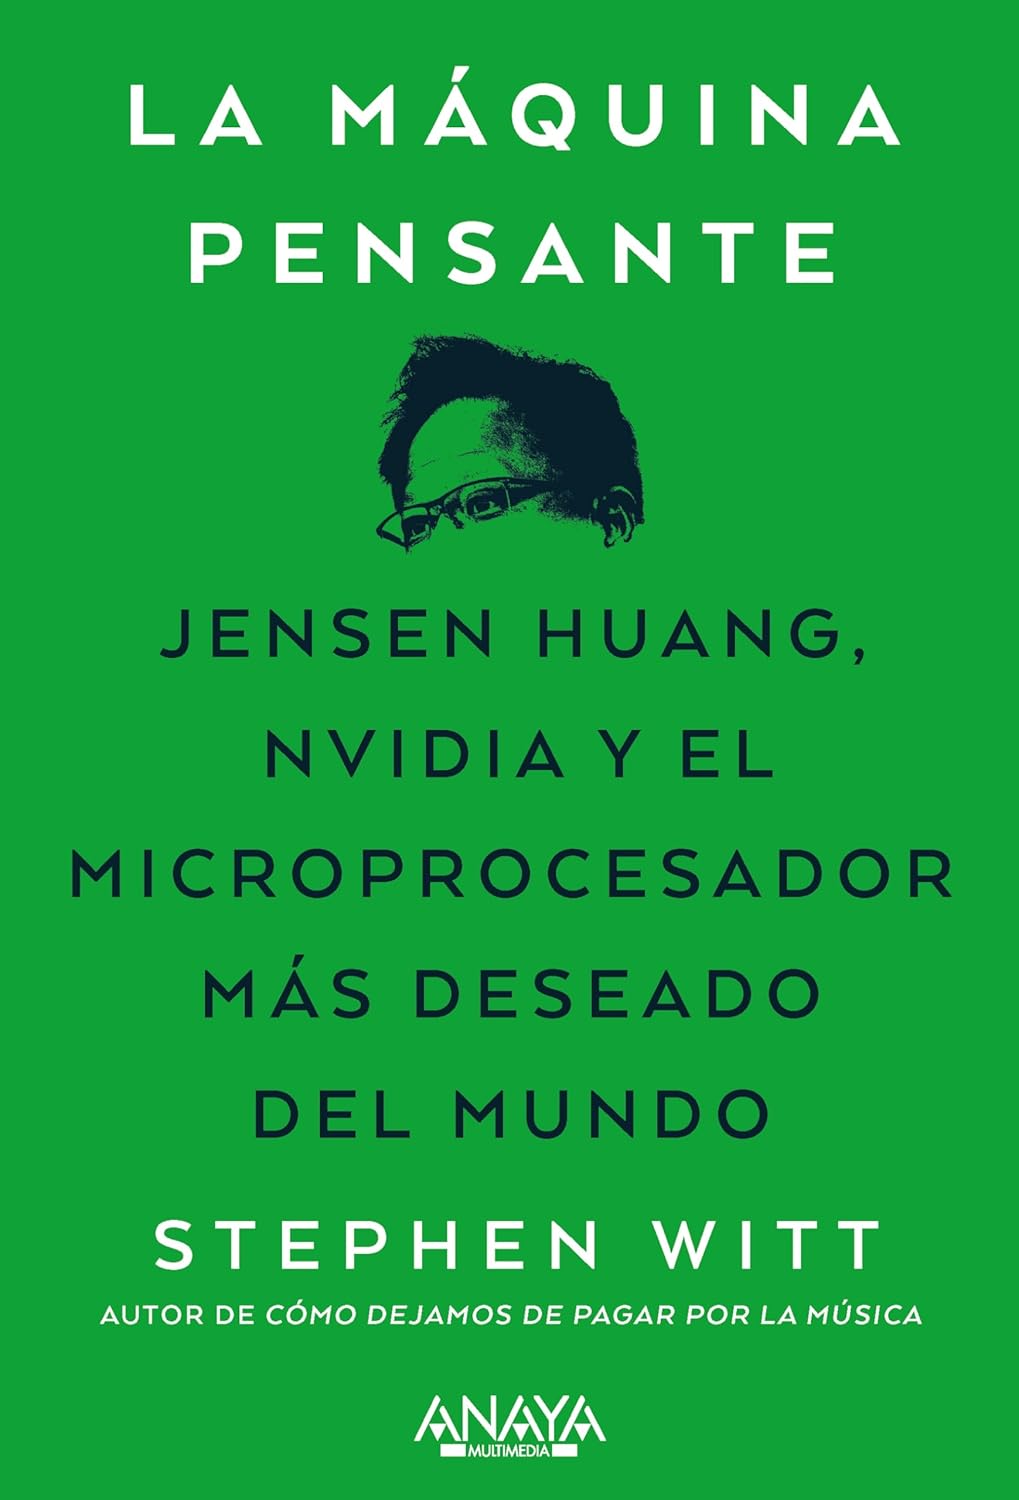
La historia de NVIDIA y Jensen Huang: cómo una empresa de tarjetas para videojuegos acabó fabricando el recurso más codiciado del planeta.
Como Afiliado de Amazon, Zendoric obtiene ingresos por compras adscritas; el precio no cambia para ti. · todos nuestros libros recomendados →
🔗 Relacionadas en Zendoric
- Nutanix apuesta por gobernar los agentes de IA antes de que el gasto en tokens se descontrole · 2026-07-04
- Cover Genius capta $100M (valorada en $1.900M) para meter el seguro dentro del comercio hecho por agentes de IA · 2026-07-25
- Broadcom lanza AgentMinder, un 'controlador de tráfico' para que los agentes de IA no se salgan de las reglas de la empresa · 2026-09-01